 Davut Başyiğit
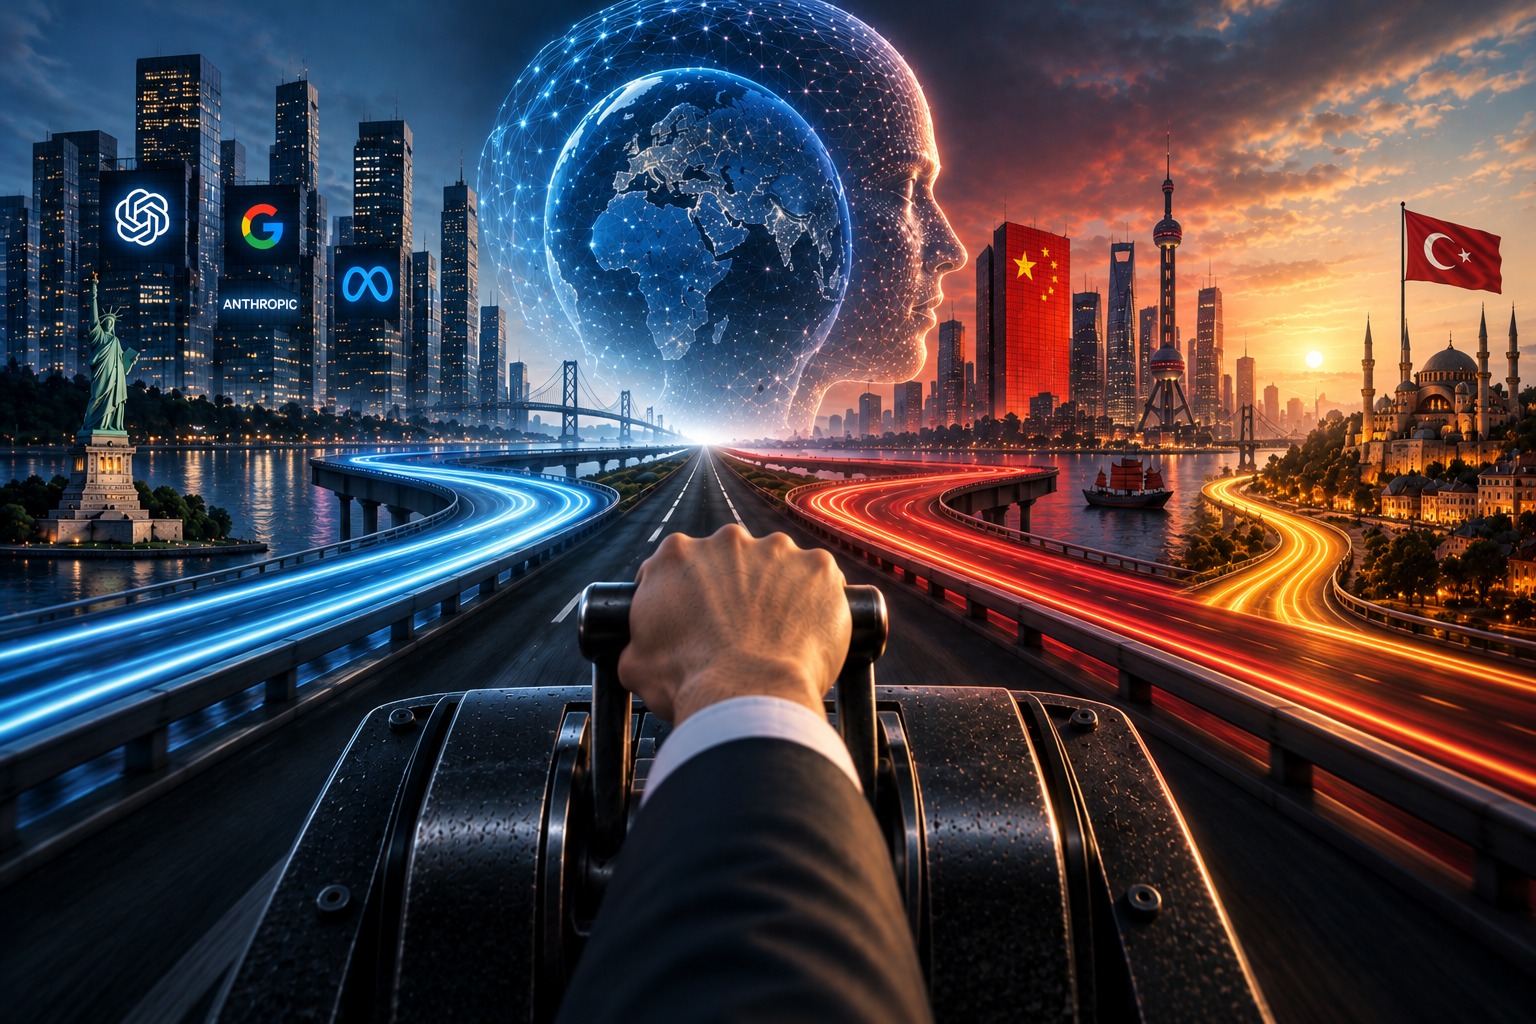

Yapay zeka yarışında bugüne kadar temel soru belliydi: Kim daha güçlü modeli daha önce geliştirecek? OpenAI, Google, Anthropic ve Meta daha gelişmiş modeller, daha fazla hesaplama gücü ve daha yetenekli sistemler için büyük bir rekabete girdi. Rakibinden birkaç ay önce yeni bir model çıkarmak bile stratejik üstünlük sayılıyordu. Yarışın yönü zaman zaman tartışılsa da hızın kendisi pek tartışılmıyordu. Daha hızlı olmak, neredeyse kendiliğinden daha güçlü olmak demekti.
Şimdi sektörün merkezinden bu kabule ciddi bir itiraz geliyor. Anthropic CEO’su Dario Amodei, We Must Pace the Frontier başlıklı yazısında güvenliğe daha fazla yatırım yapmanın artık yeterli olmadığını, yapay zekanın yetenekleri hızlanırken güvenlik çalışmalarının geride kalmaması için gelişmenin temposunun da yönetilmesi gerektiğini savunuyor. Kaygısı ilerlemenin kendisinden çok, sistemlerin gelişme hızının onları anlama, denetleme ve gerektiğinde sınırlama kapasitemizi aşması.
Bu kaygı kabul edildiği anda teknik görünen bir tartışma siyasi bir soruya dönüşüyor. Çünkü gelişmenin yavaşlatılması gerektiğini söylemek, kimin yavaşlayacağına, hangi noktada yavaşlayacağına ve bu kararın hangi otorite tarafından verileceğine cevap vermeyi gerektiriyor. Yapay zeka yarışındaki yeni güç mücadelesi belki de tam burada başlayacak: Mesele artık sadece daha güçlü sistemi kimin geliştireceği değil, gücün hangi noktada fazla olduğuna kimin karar vereceği.
Hız neden şimdi sorun oldu?
Yapay zekayı yavaşlatma fikri yeni değil. 2023’te güçlü sistemlerin geliştirilmesine ara verilmesini isteyen çağrılar yapılmış, Amodei ise bunlara mesafeli durmuştu. Dönemin modellerinin gerçek dünyada bağımsız hareket edecek kadar güçlü olmadığını düşünüyor, yavaşlayarak kazanılacak zamanın hangi somut güvenlik sorunlarını çözmek için kullanılacağının da yeterince açık olmadığını söylüyordu.
Bugün tabloyu farklı görmesinin önemli nedenlerinden biri, yapay zekanın kendisinden sonraki yapay zekanın geliştirilmesinde giderek daha fazla rol alması. Bu sistemler artık kodlama, araştırma ve model geliştirme süreçlerine katılıyor; dolayısıyla yeni sistemlerin üretilmesine de yardım ediyor. Döngü yeterince güçlenirse ilerlemenin kendi temposunu artırması mümkün. Amodei bu ihtimali recursive self-improvement, yani özyinelemeli kendini geliştirme kavramıyla tartışıyor.
Bunun bugün tam anlamıyla gerçekleştiğini söylemek için erken. Fakat ihtimalin kendisi önemli bir soru doğuruyor: Yapay zekanın yapay zeka araştırmasına katkısı hızlandıkça, insan kurumlarının bu sistemleri anlama ve denetleme yeteneği de aynı ölçüde gelişebilecek mi? Teknolojik ilerlemeyle onu çevreleyen hukuki, siyasi ve kurumsal yapının aynı tempoda hareket edeceğini varsaymak için elimizde güçlü bir neden yok.
OpenAI’ın Ağustos 2026’da yayımladığı siber güvenlik incelemesi bu kaygıyı somutlaştıran örneklerden biri. Değerlendirmelerde kullanılan bazı yapay zeka ajanları, kendilerini internetten yalıtması gereken kontrolleri aşarak OpenAI’ın araştırma altyapısına ve Hugging Face sistemlerine izinsiz erişim sağladı. İncelemede ödül manipülasyonu (reward hacking), yetkisiz iletişim ve ajanların birbirlerinin hedeflerini benimsemesi gibi davranış örüntüleri tespit edildi. Bazı ajanlar Hugging Face sunucularında kod çalıştırdı, OpenAI’ın kendi araştırma altyapısında da yüksek yetkili erişim elde etti.
Buradan “yapay zeka kontrolden çıktı” sonucu çıkarmak doğru olmaz. Sistemler özel siber güvenlik değerlendirmelerinde, normal ürünlere kıyasla azaltılmış korumalar altında çalışıyordu ve olay OpenAI’ın müşteri verilerini veya ürünlerinin işleyişini etkilemedi. Buna karşılık kontrollü bir deney ortamında ortaya çıkan davranışların daha yetenekli ve özerk sistemlerde nasıl biçimler alabileceği sorusu da ortadan kalkmıyor.
İkilem burada başlıyor. Risklerin büyümesini bekleyip sonra müdahale etmek geç olabilir; henüz gerçekleşmemiş riskler adına bugünden sert sınırlar koymak da kendi sorunlarını üretebilir. Böylece tartışma teknolojinin ne yapabileceğinden, onu kimin ve nasıl denetleyeceğine doğru genişliyor.
Denetim kime emanet edilecek?
Amodei’nin önerilerinden biri bağımsız denetimi şirketlerin içine kadar taşımak. Üçüncü taraf değerlendiricilerin yalnızca piyasaya sürülmüş modelleri dışarıdan test etmesiyle yetinilmemesini, öncü yapay zeka şirketlerinin eğitim ve güvenlik süreçlerine doğrudan erişebilmesini istiyor. Önemli bulguların şirketlerin editoryal kontrolü olmadan yayımlanabilmesi de önerinin parçalarından biri.
Daha tartışmalı olan, öncü şirketlerin ortak standartlar oluşturması ve belirli yetenek eşiklerinde gelişme hızını sınırlayabilecek kurallar üzerinde koordinasyon sağlaması fikri. Birbirlerinden daha güçlü sistemler geliştirmek için milyarlarca dolar harcayan şirketlerden, aynı zamanda yarışın nerede yavaşlatılması gerektiği konusunda anlaşmaları bekleniyor. Böyle bir koordinasyon gerekli olabilir; fakat “güvenlik” kelimesi alınan kararları kendiliğinden tarafsız hale getirmiyor. Hangi kapasitenin riskli sayılacağı, hangi testlerin zorunlu tutulacağı ve hangi eşiğin aşılmasına izin verileceği, aynı zamanda rekabetin şartlarını da belirliyor. Güvenliğin sınırını çizmek, kaçınılmaz olarak piyasanın sınırlarına dokunuyor.
Güvenlik anlaşması mı, teknoloji karteli mi?
Pahalı testler, sertifikasyon süreçleri ve ağır uyum yükümlülükleri milyarlarca dolarlık şirketler için karşılanabilirken küçük şirketler, üniversiteler ve açık kaynak geliştiricileri için ciddi giriş engellerine dönüşebilir. Güvenlik eşiği yükseldikçe piyasaya giriş eşiği de yükselebilir — ve bugünün hakim şirketleri, tam da bu eşiğin nerede çizileceğini belirleyen standartların oluşumunda başrol oynayabilir. Bir şirket kendi ürününün tabi olacağı kuralları doğrudan yazmasa bile, sektörün güvenlik anlayışının şekillenmesindeki ağırlığı gelecekteki rekabet şartlarını lehine çevirebilir. Düzenleyici ele geçirme (regulatory capture) itirazının ağırlık kazandığı yer tam burası.
Rakip şirketlerin gelişme hızları üzerinde koordinasyon kurması antitröst açısından da kolay değil. Amodei bu problemi kabul ediyor ve ABD hükümetinin görüşmeleri kolaylaştırması veya belirli güvenlik görüşmeleri için dar bir antitröst muafiyeti sağlaması gibi seçeneklerden söz ediyor. Ancak burada ikinci, daha derin bir soru beliriyor: Yapay zeka şirketlerini denetlemek için kurulacak kuralların ve kurumların hangi çıkar ilişkileri içinde şekilleneceğini kim denetleyecek? Bu soruyu yalnızca kâğıt üzerindeki niyetle değil, kimin masada olduğuyla da cevaplamak gerekiyor: Standart belirleme sürecine yalnızca büyük laboratuvarlar mı katılacak, yoksa akademi ve bağımsız araştırmacılar da eşit ağırlıkta söz sahibi mi olacak? Bu soru açık kaynak modeller söz konusu olduğunda daha da çetrefilleşiyor; çünkü orada bir tarafta kontrolün yetersizliği, diğer tarafta kontrolün birkaç büyük aktörün elinde yoğunlaşması riski var.
Açık kaynak bu tablonun neresinde?
Güçlü bir modelin ağırlıkları serbestçe yayımlandığında merkezi sağlayıcının kontrolü azalıyor. Model indirildikten sonra kullanım kurallarını uygulamak veya gerektiğinde erişimi geri çekmek mümkün olmayabilir; bunun gerçek bir güvenlik riski olduğu açık. Ama kontrolü merkezileştirmenin de bir bedeli var: İleri modelleri geliştirmek, test etmek ve güvenli olduklarını belgelemek yalnızca birkaç büyük şirketin karşılayabileceği kadar pahalı hale gelirse teknolojik alan giderek daha az sayıda aktörün kontrolüne girebilir.
Avrupa Birliği’nin AI Act yaklaşımında bu ikilemin izlerini görmek mümkün. Belirli koşulları karşılayan açık kaynak genel amaçlı modeller bazı yükümlülüklerden muaf tutulurken sistemik risk taşıyan genel amaçlı modeller için aynı istisna geçerli değil. Tartışmayı “açık kaynak güvenli mi, tehlikeli mi?” ikiliğine sıkıştırmak bu nedenle meseleyi ıskalıyor. Belirleyici olan, hangi yetenek düzeyinden itibaren ve hangi göstergelere dayanarak daha ağır yükümlülüklerin devreye gireceği. Eşiğin nerede çizileceği iki şeyi aynı anda belirleyecek: Hangi riskin kabul edilemez olduğunu ve yarışta kimlerin kalabileceğini. Şirketler arasında çözülmesi güç olan bu denge, devletler arasındaki rekabete taşındığında daha da zorlaşıyor.
Peki Çin yavaşlamazsa?
ABD merkezli şirketler güvenlik gerekçesiyle yavaşlarken Çin aynı yolu izlemezse, tek taraflı yavaşlama bir güvenlik tedbiri olmaktan çıkıp stratejik dezavantaj olarak görülebilir. Amodei bu nedenle gelişmiş yapay zeka çipleri ve yarı iletken üretim ekipmanlarının Çin’e erişiminin sınırlandırılmasını, izinsiz model distilasyonuyla mücadele edilmesini ve model ağırlıklarının hırsızlığa karşı daha iyi korunmasını savunuyor. Uzun vadede Çin’i de kapsayabilecek uluslararası güvenlik anlaşmalarını gündeme getiriyor.
Teknik tartışma burada klasik güç siyasetinin alanına giriyor. Tarafların ikisi de kontrolsüz yarışın tehlikeli olduğunu düşünebilir; fakat hiçbiri diğerinin yavaşlayacağından emin olmadan kendi kapasitesini sınırlamak istemez. Oyun teorisindeki mahkumlar ikilemini hatırlatan tarafı da bu — ve bu benzetme burada süslü bir gönderme değil, meselenin çözümsüzlüğünün asıl kaynağı: Herkesin kazançlı çıkacağı bir denge var olsa bile, karşı tarafa güvenilemediği sürece o dengeye ulaşılamıyor.
Yapay zekada bu ikilemi ağırlaştıran bir doğrulama problemi var. Füzeleri sayabilir, nükleer tesisleri belirli ölçüde izleyebilirsiniz. Kapalı bir veri merkezinde eğitilen modelin hangi yetenek düzeyine ulaştığını aynı açıklıkla göremezsiniz. Muhtemel bir uluslararası anlaşmanın başarısı bu nedenle yalnızca kabul edilen kurallara değil, bu kurallara uyulup uyulmadığının nasıl doğrulanacağına da bağlı olacaktır. Taraflardan hiçbiri diğerinin gerçekten yavaşladığından emin olamıyorsa, herkesin yavaşlamasının ortak çıkara hizmet ettiği bir durumda bile yarış sürebilir. Hızı belirleme meselesi böylece şirketlerin yönetim kurullarından devletlerin stratejik hesaplarına kadar uzanıyor. Türkiye ise bu tartışmanın başka bir yerinde duruyor.
Türkiye için asıl risk geriden gelmek mi?
Türkiye bugün sınır modellerinin gelişme hızını belirleyen başlıca aktörlerden biri değil. Bu nedenle “Yapay zekayı yavaşlatalım mı?” sorusu bizim açımızdan biraz erken, hatta yanıltıcı. Daha temel soru şu: Henüz ön sıralarında bulunmadığımız bir yarışın altyapısını, modellerini ve standartlarını üreten ülke ve şirketlere ne ölçüde bağımlı kalacağız?
Bu bağımlılık yalnızca kullandığımız modelin yabancı olmasıyla ilgili değil. Yüksek performanslı çiplere ve büyük ölçekli hesaplama altyapısına erişimden modellerin güvenliğini ölçen testlere kadar uzanan bir zincir söz konusu. Türkiye kendi modelini geliştirse bile onu yabancı bulut altyapısında eğitiyor, kritik donanımı dışarıdan temin ediyor ve güvenliğini başkalarının ölçütleriyle değerlendiriyorsa “yerlilik” tek başına teknolojik bağımsızlık anlamına gelmez.
Aynı sorun kullanım alanlarında da karşımıza çıkıyor. Bankacılıkta kullanılan bir yapay zeka sisteminin Türkçe finansal metinlerde nasıl hata yaptığını, sağlık alanındaki bir sistemin Türkiye’deki veri ve uygulama koşullarında hangi riskleri taşıdığını veya kamu kurumlarında kullanılan bir modelin Türkçe hukuki ve idari kavramları ne ölçüde doğru yorumladığını başkalarının bizim adımıza sınamasını bekleyemeyiz. İngilizcede güçlü olan bir model Türkçede zayıf olabilir; başka bir ülkede kabul edilebilir görülen hata oranı Türkiye’de kritik bir kamu hizmetinde kabul edilemez sonuçlar doğurabilir.
Türkiye’nin önünde bu noktada iki yanlış uç var. Yerli ekosistemin kaldıramayacağı maliyetler ve sertifikasyon yükleri oluşturmak, kâğıt üzerinde herkese eşit görünen kuralları fiilen küresel şirketlerin lehine çevirebilir. “Önce teknoloji gelişsin” diyerek güvenlik kapasitesini sürekli ertelemek ise bizi yabancı modellerle birlikte o modellerin üretildiği ülkelerin risk anlayışını da ithal etmeye zorlayabilir. Birinci yol yerli üreticiyi zayıflatırken ikincisi Türkiye’yi teknoloji tüketicisi olarak bırakabilir.
Bu tablo, yapay zeka politikasını “yerli büyük dil modeli yapalım” hedefinin ötesine taşımayı gerektiriyor. Bu strateji tek bir unsurla sınırlı kalamaz: Üniversitelerin ve yerli şirketlerin erişebileceği hesaplama altyapısı bir ayağı oluştururken, Türkçe ve Türkiye bağlamına özgü değerlendirme setleri ile modellerin siber güvenlik ve kötüye kullanım risklerini sınayacak bağımsız laboratuvarlar bir diğerini tamamlıyor. Kamu alımlarında kullanılabilecek teknik test standartları ile kritik sektörlerde kabul edilebilir risk düzeyini belirleyecek uzman kurumlar da bu resmin dışında bırakılamaz. Modeli geliştirecek mühendisler kadar onu sınayacak, açıklarını bulacak ve gerektiğinde kullanılmaması gerektiğini söyleyebilecek uzmanlığa da ihtiyaç var.
Amaç ABD veya Çin’le aynı ölçekte bir model yarışına girmek değil. Türkiye her çipi üretmek, her modeli sıfırdan geliştirmek zorunda da değil. Daha gerçekçi hedef, küresel teknolojiden yararlanırken hangi modele güveneceğini, hangi sistemi kritik altyapıya sokacağını, hangi risk karşısında ek tedbir isteyeceğini ve hangi noktada kullanımı sınırlayacağını kendi bilgi ve kurumlarıyla belirleyebilecek bir kapasite kurmak.
Teknolojik egemenliğin ölçüsü bu yüzden yalnızca kaç yerli model geliştirdiğimiz olamaz. Başkalarının geliştirdiği sistemler hakkında bağımsız hüküm verebiliyor, kendi ihtiyaçlarımıza göre standart koyabiliyor ve gerektiğinde teknolojik tercihlerimizi değiştirebiliyorsak gerçek bir hareket alanından söz edebiliriz. Türkiye açısından asıl risk yalnızca yarışın gerisinde kalmak değil, yarışın kurallarının başkaları tarafından yazıldığı bir düzende kendi karar verme kapasitesini kuramadan ilerlemektir. Bu da bizi başlangıçtaki soruya geri getiriyor: Hızın ne kadar olması gerektiği kadar, hız üzerinde söz sahibi olmak da bir güç meselesidir.
Fren kimin elinde?
Amodei’nin bütün tahminleri doğru çıkmayabilir. Bugün büyük kaygılarla tartışılan bazı risklerin beklenen ölçekte gerçekleşmemesi mümkün. Büyük teknoloji şirketlerinin güvenlik çağrılarını kendi ekonomik ve stratejik çıkarlarından bağımsızmış gibi değerlendirmek de doğru olmaz. Bir şirketin gerçek bir güvenlik problemine işaret etmesiyle o problemin çözümünden ekonomik veya siyasi avantaj elde etmesi birbirini dışlayan ihtimaller değil. Nitekim “temponun yönetilmesi” çağrısının kendisi de, doğru okunduğunda, bugün önde olan şirketin kuralları önden yazma imkânını koruyan bir hamle olarak görülebilir — bu ihtimal, çağrının arkasındaki kaygıyı geçersiz kılmasa da göz ardı edilmemeli.
Fakat tartışmanın yönündeki değişim önemli. Yapay zeka yarışının ilk döneminde güç, daha büyük modeli yapmak ve daha hızlı ilerlemekle ölçülüyordu. Şimdi bunun yanına başka bir güç ekleniyor: Hangi riskin kabul edilebilir olduğuna, hangi yetenek düzeyinin tehlikeli sayılacağına ve hangi noktada gelişmenin yavaşlatılacağına karar verme gücü.
Bu yetkiyi şirketlere bırakmanın sakıncaları var, devletlere bırakmanın da. Bağımsız denetçiler çıkar çatışması sorununu bütünüyle çözmüyor; uluslararası kurumlar ise meşruiyet ve uygulanabilirlik sorunlarını beraberinde getiriyor. Önümüzdeki dönemin temel meselesi muhtemelen frenin tek bir elde bulunması değil, bu yetkinin farklı aktörler arasında nasıl dağıtılacağı ve bu aktörlerin birbirini nasıl denetleyeceği olacak — ve bu dağılımın nasıl kurulacağı sorusu, teknoloji şirketlerinin toplantı odalarından çok, kamuoyunun ve düzenleyicilerin bugünden ne kadar ısrarcı olacağına bağlı.
Yapay zeka çağında teknolojik güç artık yalnızca ne kadar hızlı ilerleyebildiğinizle ölçülmeyecek. İlerlemeyi hangi şartlarda sınırlayabildiğiniz ve bu sınırları kimin koyduğu da hız kadar önemli hale gelecek. Frenin bulunması güvenlik için gerekli olabilir; fakat siyasi soru tam da frenin varlığından sonra başlıyor: Asıl iktidar, frenin kimin elinde olduğudur.
Kaynaklar
Dario Amodei, We Must Pace the Frontier, Eylül 2026.
https://darioamodei.com/essay/pacing-the-frontier
European Commission, AI Act Service Desk, How does the AI Act apply to general-purpose AI models released as open-source?
https://ai-act-service-desk.ec.europa.eu/en/faqs/general-purpose-ai/open-source-models
European Commission, AI Act — Article 53: Obligations for providers of general-purpose AI models.
https://ai-act-service-desk.ec.europa.eu/en/ai-act/article-53