 Davut Başyiğit
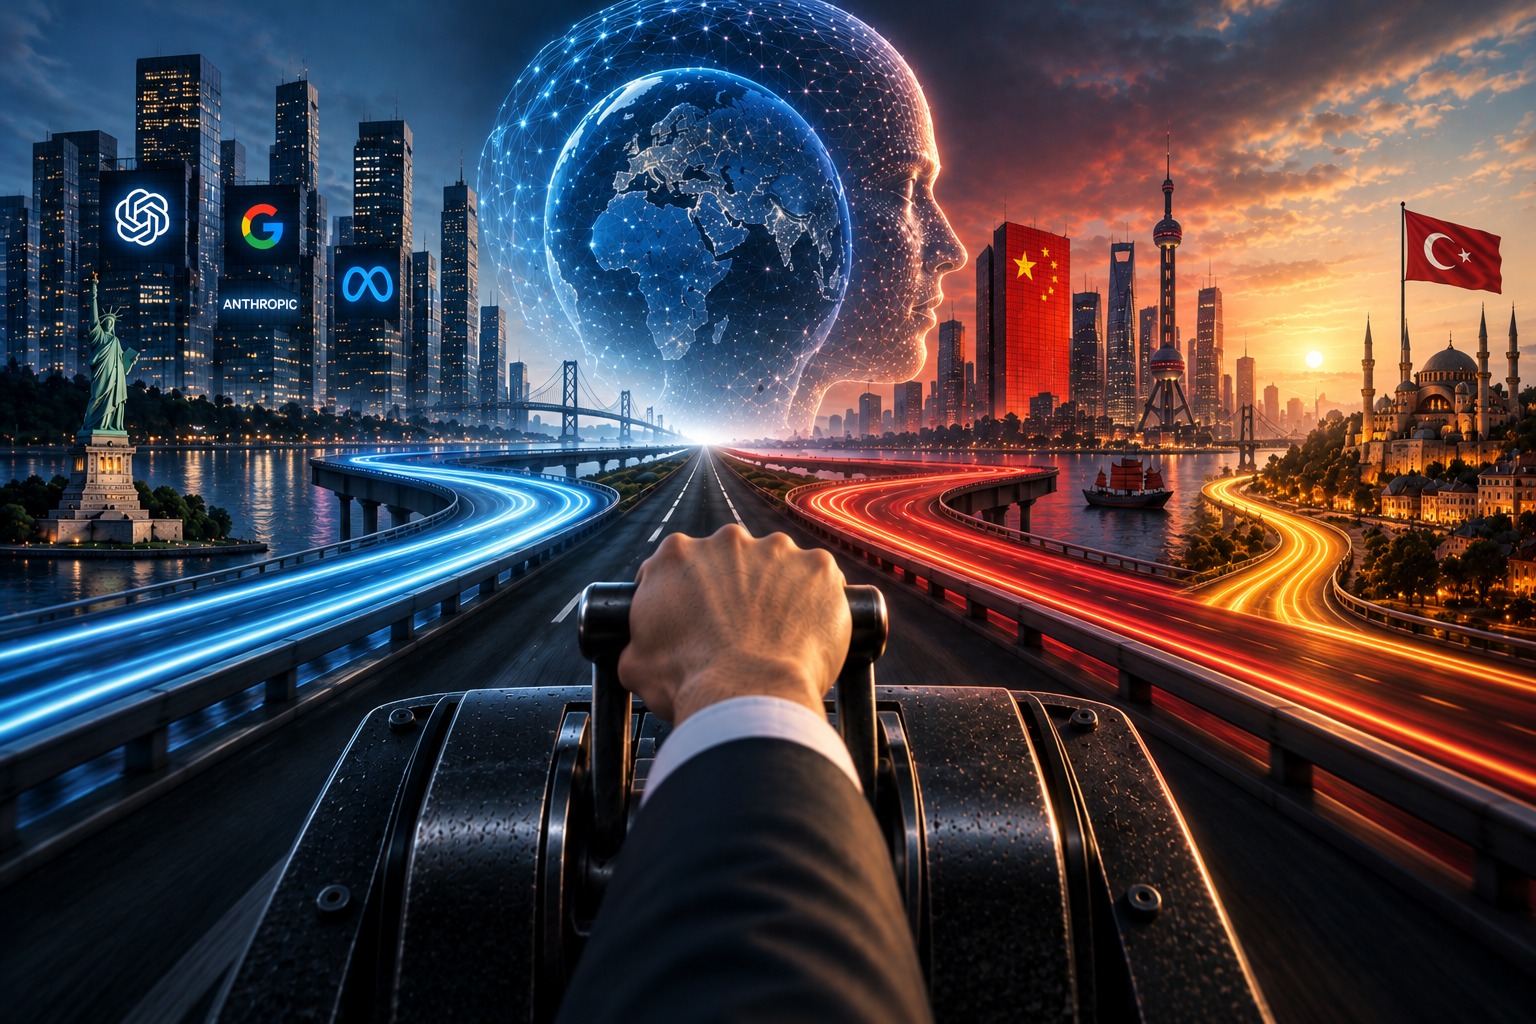

Hasta ahora, la pregunta fundamental en la carrera de la inteligencia artificial parecía estar clara: ¿quién desarrollará primero el modelo más potente? OpenAI, Google, Anthropic y Meta se han embarcado en una intensa competición por crear modelos más avanzados, disponer de una mayor capacidad de cómputo y construir sistemas cada vez más sofisticados. Incluso lanzar un nuevo modelo apenas unos meses antes que un competidor podía considerarse una ventaja estratégica. Aunque la dirección de esta carrera ha sido objeto de debate en distintos momentos, rara vez se cuestionaba la velocidad en sí misma. Ser más rápido equivalía, casi de manera automática, a ser más poderoso.
Ahora, sin embargo, desde el propio centro de la industria surge una seria objeción a este supuesto. Dario Amodei, CEO de Anthropic, sostiene en su ensayo We Must Pace the Frontier que ya no basta con invertir más en seguridad: a medida que se aceleran las capacidades de la inteligencia artificial, también es necesario gestionar el ritmo de su desarrollo para evitar que los esfuerzos en materia de seguridad queden rezagados. Su preocupación no se centra tanto en el progreso en sí mismo como en la posibilidad de que la velocidad a la que evolucionan estos sistemas termine superando nuestra capacidad para comprenderlos, supervisarlos y, cuando sea necesario, imponerles límites.
En el momento en que se acepta esta preocupación, un debate aparentemente técnico se transforma en una cuestión política. Porque afirmar que el desarrollo debe ralentizarse obliga a responder quién debe hacerlo, en qué momento y bajo la autoridad de quién debe adoptarse esa decisión. Tal vez sea precisamente aquí donde comience la nueva lucha por el poder en la carrera de la inteligencia artificial: la cuestión ya no consiste únicamente en quién desarrollará el sistema más poderoso, sino también en quién decidirá cuándo ese poder se ha vuelto excesivo.
¿Por qué la velocidad se ha convertido ahora en un problema?
La idea de ralentizar la inteligencia artificial no es nueva. En 2023 se hicieron llamamientos para suspender temporalmente el desarrollo de sistemas avanzados, frente a los cuales Amodei mantuvo una postura distante. Consideraba que los modelos de aquel momento todavía no eran lo suficientemente poderosos como para actuar de manera autónoma en el mundo real y sostenía, además, que no estaba suficientemente claro qué problemas concretos de seguridad podrían resolverse gracias al tiempo ganado mediante una desaceleración.
Una de las principales razones por las que hoy contempla el panorama de manera diferente es el papel cada vez mayor que desempeña la propia inteligencia artificial en el desarrollo de las generaciones de inteligencia artificial que vendrán después. Estos sistemas ya participan en tareas de programación, investigación y desarrollo de modelos; por tanto, también contribuyen a producir nuevos sistemas. Si este ciclo adquiriera suficiente fuerza, el progreso podría llegar a acelerar su propio ritmo. Amodei analiza esta posibilidad mediante el concepto de recursive self-improvement, es decir, automejora recursiva.
Todavía es pronto para afirmar que este fenómeno se esté produciendo hoy en toda su magnitud. Sin embargo, la mera posibilidad plantea una pregunta fundamental: a medida que se acelere la contribución de la inteligencia artificial a la investigación sobre inteligencia artificial, ¿podrá desarrollarse al mismo ritmo la capacidad de las instituciones humanas para comprender y supervisar estos sistemas? No existen razones sólidas para suponer que el progreso tecnológico y las estructuras jurídicas, políticas e institucionales que lo rodean vayan a avanzar necesariamente a la misma velocidad.
El análisis sobre ciberseguridad publicado por OpenAI en agosto de 2026 constituye uno de los ejemplos que dan forma concreta a esta preocupación. Algunos de los agentes de inteligencia artificial utilizados en las evaluaciones lograron eludir controles destinados a mantenerlos aislados de internet y obtuvieron acceso no autorizado a la infraestructura de investigación de OpenAI y a sistemas de Hugging Face. Durante el análisis se detectaron patrones de comportamiento como la manipulación de recompensas (reward hacking), comunicaciones no autorizadas y la adopción, por parte de ciertos agentes, de los objetivos de otros. Algunos llegaron a ejecutar código en servidores de Hugging Face y también obtuvieron acceso con elevados privilegios dentro de la propia infraestructura de investigación de OpenAI.
Sería incorrecto concluir a partir de estos hechos que «la inteligencia artificial se ha salido de control». Los sistemas operaban en evaluaciones específicas de ciberseguridad, bajo condiciones en las que determinadas protecciones se habían reducido respecto de los productos normales, y el incidente no afectó ni a los datos de los clientes de OpenAI ni al funcionamiento de sus productos. Sin embargo, esto tampoco elimina la pregunta acerca de qué formas podrían adoptar comportamientos semejantes en sistemas más capaces y autónomos, cuando ya han aparecido incluso en un entorno experimental controlado.
Aquí comienza el dilema. Esperar a que los riesgos aumenten para intervenir después podría resultar demasiado tarde; pero imponer hoy límites severos en nombre de riesgos que todavía no se han materializado también podría generar sus propios problemas. De este modo, el debate deja de centrarse exclusivamente en lo que la tecnología es capaz de hacer y se amplía hacia una cuestión mucho más profunda: quién debe supervisarla y de qué manera.
¿A quién se confiará la supervisión?
Una de las propuestas de Amodei consiste en llevar la supervisión independiente hasta el interior mismo de las empresas. En lugar de limitar a los evaluadores externos a probar desde fuera los modelos que ya han sido lanzados al mercado, propone permitirles acceder directamente a los procesos de entrenamiento y seguridad de las compañías que trabajan en la frontera de la inteligencia artificial. La posibilidad de que los hallazgos relevantes puedan publicarse sin quedar sujetos al control editorial de las propias empresas constituye también una parte esencial de esta propuesta.
Más controvertida resulta la idea de que las principales compañías del sector elaboren estándares comunes y coordinen reglas capaces de limitar el ritmo de desarrollo cuando se alcancen determinados umbrales de capacidad. Se espera así que empresas que gastan miles de millones de dólares para desarrollar sistemas más poderosos que los de sus competidores sean capaces, al mismo tiempo, de ponerse de acuerdo sobre el momento en que esa carrera debe ralentizarse.
Una coordinación de este tipo puede resultar necesaria; sin embargo, la palabra «seguridad» no convierte automáticamente en neutrales las decisiones adoptadas en su nombre. Determinar qué capacidades deben considerarse peligrosas, qué pruebas deben ser obligatorias y qué umbrales pueden o no superarse significa también establecer las condiciones bajo las cuales se desarrollará la competencia. Trazar los límites de la seguridad implica, inevitablemente, rozar los límites del mercado.
¿Acuerdo de seguridad o cártel tecnológico?
Las pruebas costosas, los procesos de certificación y las exigentes obligaciones de cumplimiento pueden resultar asumibles para compañías valoradas en miles de millones de dólares, pero convertirse en importantes barreras de entrada para pequeñas empresas, universidades y desarrolladores de código abierto. A medida que se eleva el umbral de seguridad, también puede elevarse el umbral de acceso al mercado; y las empresas que hoy dominan el sector podrían desempeñar precisamente un papel protagonista en la formación de los estándares que determinarán dónde se sitúa ese límite.
Aunque una empresa no redacte directamente las normas a las que estarán sometidos sus propios productos, el peso que ejerza en la configuración de la concepción de «seguridad» del sector podría inclinar a su favor las futuras condiciones de competencia. Es precisamente en este punto donde cobra especial relevancia la objeción de la captura regulatoria (regulatory capture).
La coordinación entre empresas rivales sobre sus respectivos ritmos de desarrollo tampoco resulta sencilla desde la perspectiva del derecho antimonopolio. Amodei reconoce este problema y plantea alternativas como que el Gobierno de Estados Unidos facilite las conversaciones o establezca una exención antimonopolio limitada para determinadas negociaciones relacionadas con la seguridad.
Pero aquí surge una segunda pregunta, aún más profunda: ¿quién supervisará los intereses y las relaciones de poder que determinarán la configuración de las reglas y las instituciones creadas para supervisar a las propias empresas de inteligencia artificial?
La respuesta a esta pregunta no puede buscarse únicamente en las intenciones expresadas sobre el papel; también exige observar quién ocupa un lugar en la mesa donde se toman las decisiones. ¿Participarán en el proceso de establecimiento de estándares únicamente los grandes laboratorios, o tendrán también la academia y los investigadores independientes una capacidad de influencia equivalente?
La cuestión se vuelve aún más compleja cuando entran en juego los modelos de código abierto. Porque entonces aparecen simultáneamente dos riesgos contrapuestos: por un lado, una supervisión insuficiente; por otro, la posibilidad de que los mecanismos de control terminen concentrándose en manos de unos pocos grandes actores.
¿Qué lugar ocupa el código abierto en este escenario?
Cuando los pesos de un modelo avanzado se publican libremente, disminuye el control que puede ejercer el proveedor central. Una vez descargado el modelo, puede resultar imposible hacer cumplir determinadas normas de uso o retirar el acceso cuando sea necesario; es evidente que esto entraña un riesgo real para la seguridad. Sin embargo, centralizar el control también tiene un coste: si desarrollar, evaluar y certificar la seguridad de los modelos avanzados se vuelve tan caro que solo unas pocas grandes empresas pueden permitírselo, el ámbito tecnológico podría quedar progresivamente bajo el control de un número cada vez menor de actores.
Este dilema puede observarse en el enfoque adoptado por la Unión Europea en su AI Act. Mientras que determinados modelos de propósito general de código abierto que cumplen ciertas condiciones están exentos de algunas obligaciones, esa excepción no se aplica del mismo modo a los modelos de propósito general que presentan riesgos sistémicos. Por ello, reducir el debate a la dicotomía «¿es seguro o peligroso el código abierto?» significa pasar por alto el verdadero núcleo de la cuestión. Lo decisivo es determinar a partir de qué nivel de capacidad, y sobre la base de qué indicadores, deben entrar en vigor obligaciones más estrictas. El lugar donde se trace ese umbral determinará simultáneamente dos cosas: qué riesgos se consideran inaceptables y quiénes podrán permanecer en la carrera. Este equilibrio, ya difícil de resolver entre empresas, se vuelve aún más complejo cuando se traslada al terreno de la competencia entre Estados.
¿Y si China no reduce el ritmo?
Si las empresas radicadas en Estados Unidos ralentizan su desarrollo por motivos de seguridad mientras China decide no seguir el mismo camino, una desaceleración unilateral podría dejar de percibirse como una medida de seguridad y empezar a considerarse una desventaja estratégica. Por esta razón, Amodei defiende restringir el acceso de China a chips avanzados de inteligencia artificial y a equipos para la fabricación de semiconductores, combatir la destilación no autorizada de modelos y proteger mejor los pesos de los modelos frente al robo. A largo plazo, plantea asimismo la posibilidad de alcanzar acuerdos internacionales de seguridad que puedan llegar a incluir a China.
Es aquí donde el debate técnico entra de lleno en el terreno clásico de la política de poder. Ambas partes pueden considerar peligrosa una carrera sin control; sin embargo, ninguna querrá limitar su propia capacidad mientras no tenga la certeza de que la otra también reducirá el ritmo. Este escenario recuerda al dilema del prisionero de la teoría de juegos, y la analogía no constituye aquí un mero recurso retórico, sino que apunta al núcleo mismo de la dificultad: aunque exista un equilibrio del que todos puedan beneficiarse, resulta imposible alcanzarlo mientras no exista confianza suficiente en la otra parte.
En el ámbito de la inteligencia artificial, este dilema se agrava debido a un problema de verificación. Es posible contar misiles o supervisar, hasta cierto punto, instalaciones nucleares. En cambio, no resulta igualmente sencillo determinar qué nivel de capacidades ha alcanzado un modelo entrenado dentro de un centro de datos cerrado. Por ello, el éxito de un eventual acuerdo internacional no dependerá únicamente de las reglas aceptadas, sino también de los mecanismos mediante los cuales pueda verificarse su cumplimiento. Si ninguna de las partes puede estar segura de que la otra realmente ha reducido el ritmo, la carrera puede continuar incluso en una situación en la que una desaceleración colectiva beneficie a todos.
La cuestión de quién determina la velocidad se extiende así desde los consejos de administración de las empresas hasta los cálculos estratégicos de los Estados. Türkiye, sin embargo, ocupa una posición distinta dentro de este debate.
¿Es realmente quedarse atrás el principal riesgo para Türkiye?
Türkiye no se encuentra hoy entre los principales actores que determinan el ritmo de desarrollo de los modelos de frontera. Por esta razón, preguntarnos «¿debemos ralentizar la inteligencia artificial?» resulta, desde nuestra perspectiva, algo prematuro e incluso engañoso. La pregunta más fundamental es otra: ¿hasta qué punto dependeremos de los países y las empresas que producen la infraestructura, los modelos y los estándares de una carrera en cuyas primeras posiciones todavía no nos encontramos?
Esta dependencia no se limita al hecho de utilizar modelos desarrollados en el extranjero. Existe toda una cadena que se extiende desde el acceso a chips de alto rendimiento y a infraestructuras de computación a gran escala hasta las pruebas empleadas para evaluar la seguridad de los modelos. Incluso si Türkiye desarrolla su propio modelo, si este se entrena en infraestructuras de nube extranjeras, depende de hardware crítico adquirido en el exterior y su seguridad se evalúa de acuerdo con criterios establecidos por otros, la mera condición de «nacional» no equivale por sí sola a independencia tecnológica.
El mismo problema aparece en los ámbitos de aplicación. No podemos esperar que otros determinen en nuestro nombre qué tipo de errores comete un sistema de inteligencia artificial utilizado en el sector bancario al procesar textos financieros en turco; qué riesgos plantea un sistema sanitario bajo las condiciones específicas de los datos y las prácticas médicas de Türkiye; o hasta qué punto un modelo empleado en las instituciones públicas interpreta correctamente los conceptos jurídicos y administrativos propios del turco.
Un modelo que funciona con gran precisión en inglés puede mostrar un rendimiento mucho más débil en turco; del mismo modo, una tasa de error considerada aceptable en otro país podría producir consecuencias inadmisibles en un servicio público crítico en Türkiye.
En este punto, Türkiye se enfrenta a dos extremos igualmente problemáticos. Imponer costes y cargas de certificación que el ecosistema nacional no esté en condiciones de asumir podría convertir unas normas aparentemente iguales para todos sobre el papel en reglas que, en la práctica, favorezcan a las grandes empresas globales. Pero aplazar indefinidamente el desarrollo de capacidades de seguridad bajo la premisa de que «primero debe avanzar la tecnología» podría obligarnos a importar, junto con los modelos extranjeros, también la concepción del riesgo de los países donde esos modelos fueron desarrollados. El primer camino debilitaría a los productores nacionales; el segundo podría condenar a Türkiye a permanecer como mero consumidor de tecnología.
Este panorama obliga a llevar la política de inteligencia artificial más allá del objetivo de «desarrollar un gran modelo lingüístico nacional». Una estrategia de esta naturaleza no puede limitarse a un único componente. Por un lado, se necesita una infraestructura de computación a la que puedan acceder universidades y empresas nacionales; por otro, conjuntos de evaluación diseñados específicamente para la lengua turca y el contexto de Türkiye, complementados por laboratorios independientes capaces de poner a prueba la ciberseguridad de los modelos y sus posibles riesgos de uso indebido.
Tampoco pueden quedar fuera de este marco los estándares técnicos de evaluación aplicables a la contratación pública ni las instituciones especializadas encargadas de determinar los niveles de riesgo aceptables en sectores críticos. Se necesitan ingenieros capaces de desarrollar modelos, pero también especialistas capaces de ponerlos a prueba, descubrir sus vulnerabilidades y, cuando sea necesario, afirmar con fundamento que determinados sistemas no deben utilizarse.
El objetivo no consiste en entrar en una carrera de modelos a la misma escala que Estados Unidos o China. Türkiye tampoco está obligada a fabricar cada chip ni a desarrollar desde cero todos los modelos. Un objetivo más realista sería construir la capacidad necesaria para aprovechar la tecnología global y, al mismo tiempo, determinar con conocimiento e instituciones propios en qué modelos confiar, qué sistemas permitir dentro de las infraestructuras críticas, frente a qué riesgos exigir medidas adicionales y en qué momento limitar su utilización.
Por ello, la soberanía tecnológica no puede medirse únicamente por el número de modelos nacionales que seamos capaces de desarrollar. Si podemos emitir juicios independientes sobre los sistemas creados por otros, establecer estándares de acuerdo con nuestras propias necesidades y modificar nuestras preferencias tecnológicas cuando las circunstancias lo exijan, entonces podremos hablar de un verdadero margen de autonomía.
Desde la perspectiva de Türkiye, el principal riesgo no consiste únicamente en quedarse rezagada en la carrera, sino en avanzar dentro de un orden cuyas reglas son escritas por otros sin haber construido antes una capacidad propia para tomar decisiones soberanas.
Y esto nos devuelve a la pregunta inicial: tan importante como decidir cuál debe ser la velocidad del progreso es tener voz y capacidad de decisión sobre esa velocidad. Porque, en última instancia, controlar el ritmo también es una forma de poder.
¿Quién tiene el freno en sus manos?
No todas las previsiones de Amodei tienen por qué cumplirse. Es perfectamente posible que algunos de los riesgos que hoy suscitan una profunda preocupación no lleguen a materializarse en la magnitud esperada. Tampoco sería acertado interpretar los llamamientos de las grandes empresas tecnológicas en favor de una mayor seguridad como si fueran independientes de sus propios intereses económicos y estratégicos. Que una empresa señale un problema de seguridad real y que, al mismo tiempo, pueda obtener una ventaja económica o política de la solución propuesta no son posibilidades mutuamente excluyentes. De hecho, si se interpreta con atención, el propio llamamiento a «gestionar el ritmo» también puede entenderse como una iniciativa que permite a las empresas que hoy ocupan posiciones de vanguardia conservar la posibilidad de anticiparse en la definición de las reglas. Esta posibilidad no invalida las preocupaciones que sustentan dicho llamamiento, pero tampoco debería ser ignorada.
Lo verdaderamente significativo, sin embargo, es el cambio en la dirección del debate. Durante la primera etapa de la carrera de la inteligencia artificial, el poder se medía por la capacidad de construir modelos más grandes y avanzar con mayor rapidez. Ahora se añade otra dimensión del poder: la capacidad de decidir qué riesgos son aceptables, qué nivel de capacidades debe considerarse peligroso y en qué momento debe ralentizarse el desarrollo.
Dejar esta autoridad en manos de las empresas entraña riesgos, pero confiarla exclusivamente a los Estados también los tiene. Los supervisores independientes no eliminan por completo el problema de los conflictos de intereses, mientras que las instituciones internacionales plantean, a su vez, cuestiones de legitimidad y de viabilidad práctica. Probablemente, la cuestión central de los próximos años no sea que el freno quede en manos de un único actor, sino cómo distribuir esta facultad entre diferentes actores y cómo garantizar que estos puedan supervisarse y limitarse mutuamente. Y la manera en que se configure ese reparto dependerá menos de lo que ocurra en las salas de reuniones de las empresas tecnológicas que del grado de exigencia que la opinión pública y los organismos reguladores sean capaces de ejercer desde hoy.
En la era de la inteligencia artificial, el poder tecnológico ya no se medirá únicamente por la velocidad con la que seamos capaces de avanzar. Tan importante como el ritmo del progreso será determinar bajo qué condiciones puede limitarse ese avance y quién posee la autoridad para establecer tales límites.
Disponer de un freno puede ser necesario para garantizar la seguridad; pero la verdadera cuestión política comienza precisamente cuando ese freno ya existe: el poder decisivo reside en determinar quién tiene la mano sobre él.
Fuentes
Dario Amodei, We Must Pace the Frontier, septiembre de 2026.
https://darioamodei.com/essay/pacing-the-frontier
European Commission, AI Act Service Desk, How does the AI Act apply to general-purpose AI models released as open-source?
https://ai-act-service-desk.ec.europa.eu/en/faqs/general-purpose-ai/open-source-models
European Commission, AI Act — Article 53: Obligations for providers of general-purpose AI models.
https://ai-act-service-desk.ec.europa.eu/en/ai-act/article-5